
TL;DR
– Am 13. November 2026 enthielt das JavaScript, das linkedin.com in Chrome lädt, eine Liste von 4.934 Erweiterungen, nach denen gesucht wird.
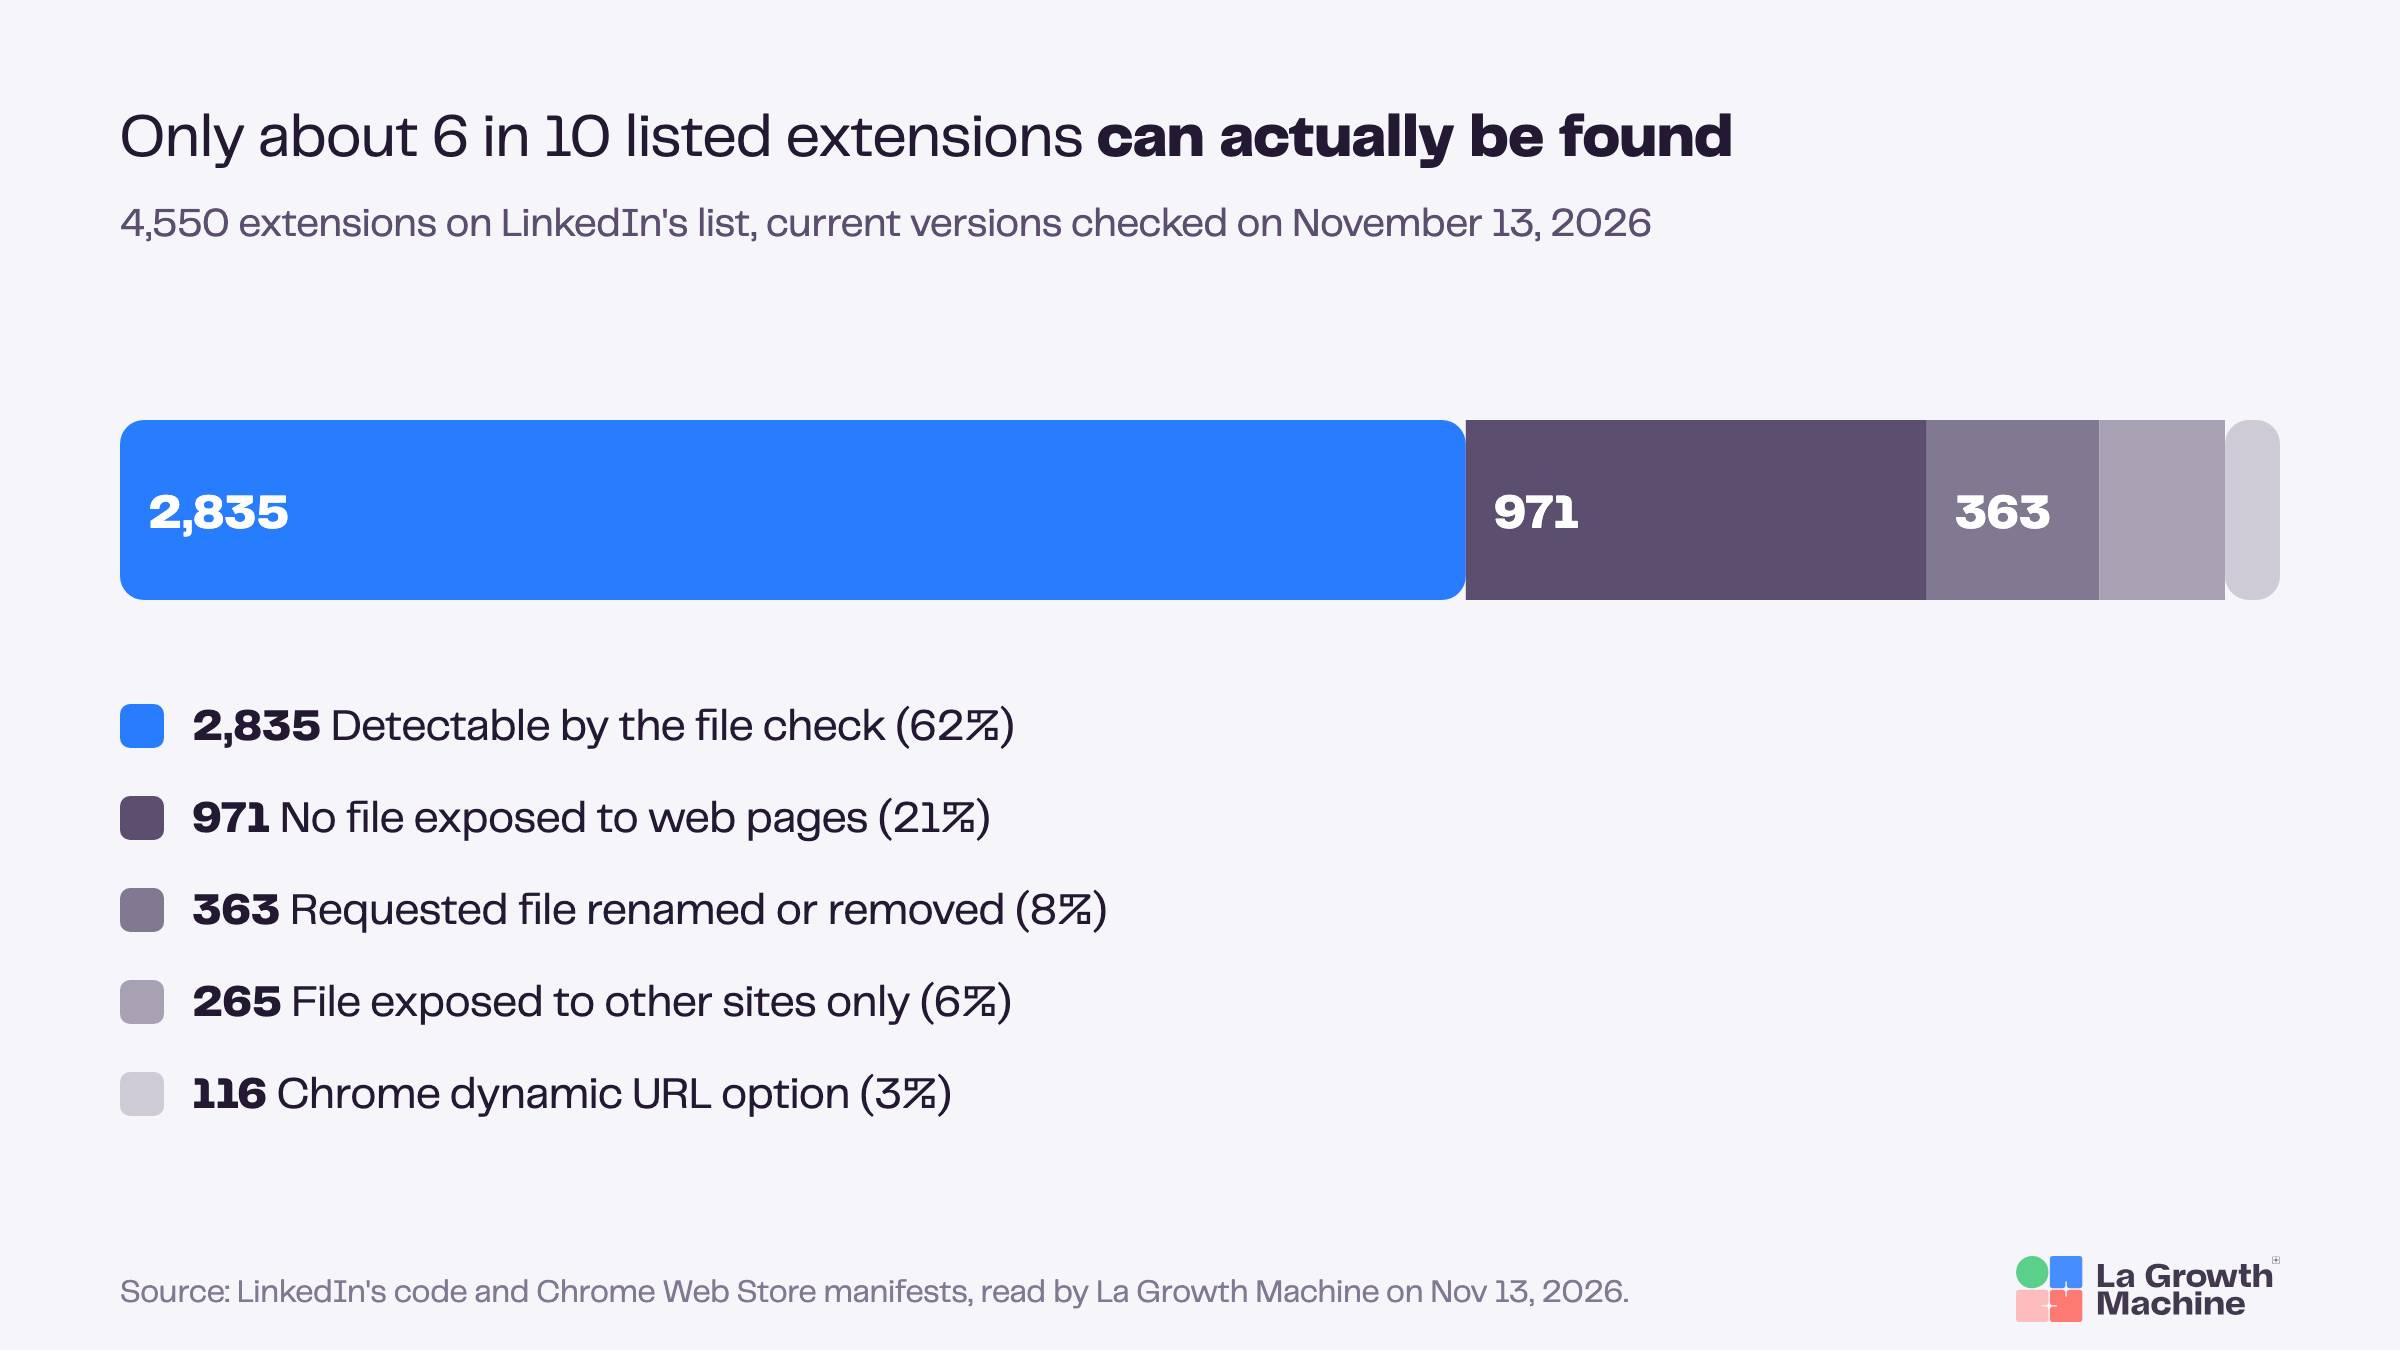
– Nur etwa 6 von 10 gaben die von LinkedIn angefragte Datei noch frei: 2.835 der 4.550, die wir an diesem Tag prüfen konnten.
– Der Code meldet, was er findet, über ein Tracking-Event an LinkedIn, und eine zweite Funktion durchsucht die Seite nach Erweiterungsadressen.
– Rund 860 Einträge sind Vertriebs- und Datentools wie Apollo.io, Lusha und ZoomInfo. Jede dritte Erweiterung präsentiert sich als KI-Tool.
– LinkedIn versichert an Eides statt, dass seine Sperrmodelle auf Verhalten reagieren, nicht auf eine bestimmte Erweiterung.
Daten vom 13. November 2026, geprüft anhand der Datei, die linkedin.com für diese Prüfung lädt. Wir aktualisieren diese Seite bei jeder erneuten Prüfung.
Am 13. November 2026 sahen wir beim Surfen auf LinkedIn mit geöffneter Chrome-Konsole Tausende fehlgeschlagene Anfragen an chrome-extension://invalid/. Sie stammten alle aus einer einzigen JavaScript-Datei, die linkedin.com lädt. Diese Datei enthält die Liste der Erweiterungen, nach denen LinkedIn in den Browsern seiner Besucher sucht. Um diese Liste geht es im BrowserGate-Bericht, den der deutsche Verein Fairlinked e.V. im Frühjahr 2026 veröffentlicht hat und über den seitdem breit berichtet wurde.
Wir haben die Datei heruntergeladen, die Liste extrahiert und jede Erweiterung mit dem Chrome Web Store und mit ihrem eigenen Code abgeglichen. Auf dieser Seite teilen wir unsere Ergebnisse: wie die Prüfung funktioniert, wie viele Erweiterungen sie tatsächlich finden kann, was auf der Liste steht, was LinkedIn dazu sagt und was sich dadurch ändert, wenn Sie Tools für ein Vertriebsteam auswählen.
Wir sind La Growth Machine, eine Outreach-Plattform, die LinkedIn aus der Cloud heraus bedient, und damit bei diesem Thema nicht unbeteiligt. Wir halten uns an die Daten, an die Aussagen von LinkedIn selbst und an das, was Gerichte bislang dazu gesagt haben. Die Methode finden Sie am Ende, und jede Erweiterung können Sie selbst prüfen.
Wie LinkedIn eine Chrome-Erweiterung erkennt
Die Seite von LinkedIn fragt bei Ihrem Browser eine Datei an, die zu einer bestimmten Erweiterung gehört. Lädt die Datei, ist die Erweiterung installiert. Lädt sie nicht, ist sie nicht installiert. LinkedIn hat diese Praxis am 2. April 2026 bestätigt, in einer Antwort seines offiziellen Support-Accounts auf Hacker News.
Das funktioniert, weil Chrome-Erweiterungen einige ihrer Dateien für Webseiten freigeben können, über eine Einstellung namens web_accessible_resources in ihrem Manifest. Jede Erweiterung hat eine feste ID aus 32 Buchstaben, daher hat jede dieser Dateien eine vorhersehbare Adresse: chrome-extension://<Erweiterungs-ID>/<Datei>. Die Datei, die wir am 13. November 2026 heruntergeladen haben (2,7 MB, ausgeliefert über die LinkedIn-Domain static.licdn.com), ordnet 4.934 Erweiterungs-IDs jeweils eine Datei zu. Bei der Erweiterung von Apollo.io ist das panel.html. Bei PhantomBuster ist es assets/buster-icon-16.png.

Das macht der Code, so wie wir ihn am 13. November 2026 gelesen haben:
- Er fragt jede Datei an, entweder alle auf einmal oder nacheinander mit einer Pause zwischen den Anfragen, und er kann warten, bis der Browser im Leerlauf ist.
- Er läuft nur in Chrome-basierten Browsern. Er prüft, ob der User-Agent des Browsers „Chrome“ enthält, was auch auf Microsoft Edge, Brave und Opera zutrifft. Firefox vergibt jeder installierten Erweiterung eine zufällige interne Adresse, was diese Art der Prüfung deutlich erschwert.
- Er meldet, was er findet. Die IDs der Erweiterungen, die geantwortet haben, gehen in einem Event namens
AedEventan das Tracking-System von LinkedIn. - Eine zweite Funktion durchsucht die Seite selbst. Sie sucht im Code der Seite nach jeder
chrome-extension://-Adresse und meldet diese IDs in einem zweiten Event,SpectroscopyEvent. So werden auch Erweiterungen erfasst, die LinkedIn-Seiten eigene Elemente hinzufügen, ob sie auf der Liste stehen oder nicht. - Er hinterlässt sichtbare Spuren. Jede fehlgeschlagene Anfrage erscheint in der Konsole als
chrome-extension://invalid/. Das ist die maskierte Adresse, mit der Chrome verhindert, dass eine Seite erkennt, welche Erweiterung fehlte. Um diese Einträge auszublenden, filtern Sie die Konsole mit-chrome-extension://invalid.
Nur etwa 6 von 10 gelisteten Erweiterungen sind tatsächlich auffindbar
Auf der Liste zu stehen heißt nicht, erkennbar zu sein. Die Prüfung funktioniert nur, wenn die installierte Version der Erweiterung genau die Datei, die LinkedIn anfragt, noch für linkedin.com freigibt.
Am 13. November 2026 haben wir das Manifest der aktuellen Version jeder gelisteten Erweiterung gelesen, die noch im Chrome Web Store verfügbar war (4.550 von 4.560). 2.835 davon, also 62 %, gaben die angefragte Datei für die Seiten von LinkedIn frei. Die übrigen 1.715 nicht:
| Warum die Dateiprüfung nicht greift | Erweiterungen (13. November 2026) |
|---|---|
| Die Erweiterung gibt überhaupt keine Datei für Webseiten frei | 971 |
| Die angefragte Datei wurde in einer späteren Version umbenannt oder entfernt | 363 |
| Die Datei ist für andere Websites freigegeben, nicht für linkedin.com | 265 |
Die Erweiterung nutzt die Chrome-Option use_dynamic_url, die die Adresse der Datei in jeder Sitzung ändert | 116 |
Das deckt sich mit dem, was ein Sicherheitsforscher von Fortra im April 2026 anhand einer Stichprobe geschätzt hat, als er gegenüber SecurityWeek erklärte, dass von den damals über 6.000 gelisteten Erweiterungen nur etwa 2.000 erkennbar seien. Zwei Einschränkungen gehören dazu, damit unsere Zahl ehrlich bleibt. Nicht jeder nutzt die neueste Version einer Erweiterung, daher können manche ältere Installationen noch antworten. Und der oben beschriebene Seitenscan kann eine Erweiterung, die LinkedIn-Seiten eigene Elemente hinzufügt, weiterhin erkennen, auch wenn die Dateiprüfung scheitert.
Zudem ist das Ganze offenbar auf beiden Seiten ständig in Bewegung. Zwischen einer am 16. April 2026 auf GitHub veröffentlichten Kopie der Liste und unserer Datei vom 13. November 2026 hat LinkedIn bei 125 Erweiterungen die angefragte Datei geändert. Gleichzeitig liefern manche Anbieter ihre Dateinamen inzwischen mit zufälligen Präfixen aus, die sich von Version zu Version ändern.
Nach wie vielen Erweiterungen LinkedIn sucht und wie schnell sich die Liste ändert
Am 13. November 2026 suchte der Code von LinkedIn nach 4.934 Chrome-Erweiterungen. Zu anderen Zeitpunkten veröffentlichte Zahlen weichen davon ab, erst nach oben, dann nach unten.
| Datum | Quelle | Gelistete Erweiterungs-IDs |
|---|---|---|
| 2025 | Eine frühere Version des Skripts von LinkedIn, laut BleepingComputer | etwa 2.000 |
| 2. September 2025 | Öffentlicher GitHub-Gist (Nutzer jeremy-hyde) | 1.854 |
| Februar 2026 | Auf GitHub veröffentlichte Kopie der Datei von LinkedIn (Ambushfall/detect-linkedin) | 6.153 |
| 3. April 2026 | Eigener Test von BleepingComputer | 6.236 |
| 16. April 2026 | Auf GitHub veröffentlichte Kopie der Liste (appleflyerv3/LinkedIn-Extensions) | 4.278 |
| 13. November 2026 | Datei von LinkedIn, heruntergeladen von La Growth Machine | 4.934 |
Diese Zahlen stammen von verschiedenen Personen und beruhen auf unterschiedlichen Methoden, lesen Sie sie also als Trend. Die Fluktuation dahinter ist allerdings eindeutig. Von den 6.153 Erweiterungen in der Datei vom Februar 2026 waren am 13. November 2.544 nicht mehr auf der Liste. Zwischen dem 16. April und dem 13. November fielen 181 heraus und 837 kamen hinzu. Und 827 der IDs vom November tauchen weder in der Datei vom Februar noch in der Liste vom April auf.
Manche IDs überleben auch ihre Erweiterungen: 374 der 4.934 hatten am 13. November 2026 keine Seite mehr im Chrome Web Store, was meist bedeutet, dass die Erweiterung entfernt oder unter einer neuen ID ersetzt wurde.
Was auf der Liste steht, nach Kategorie
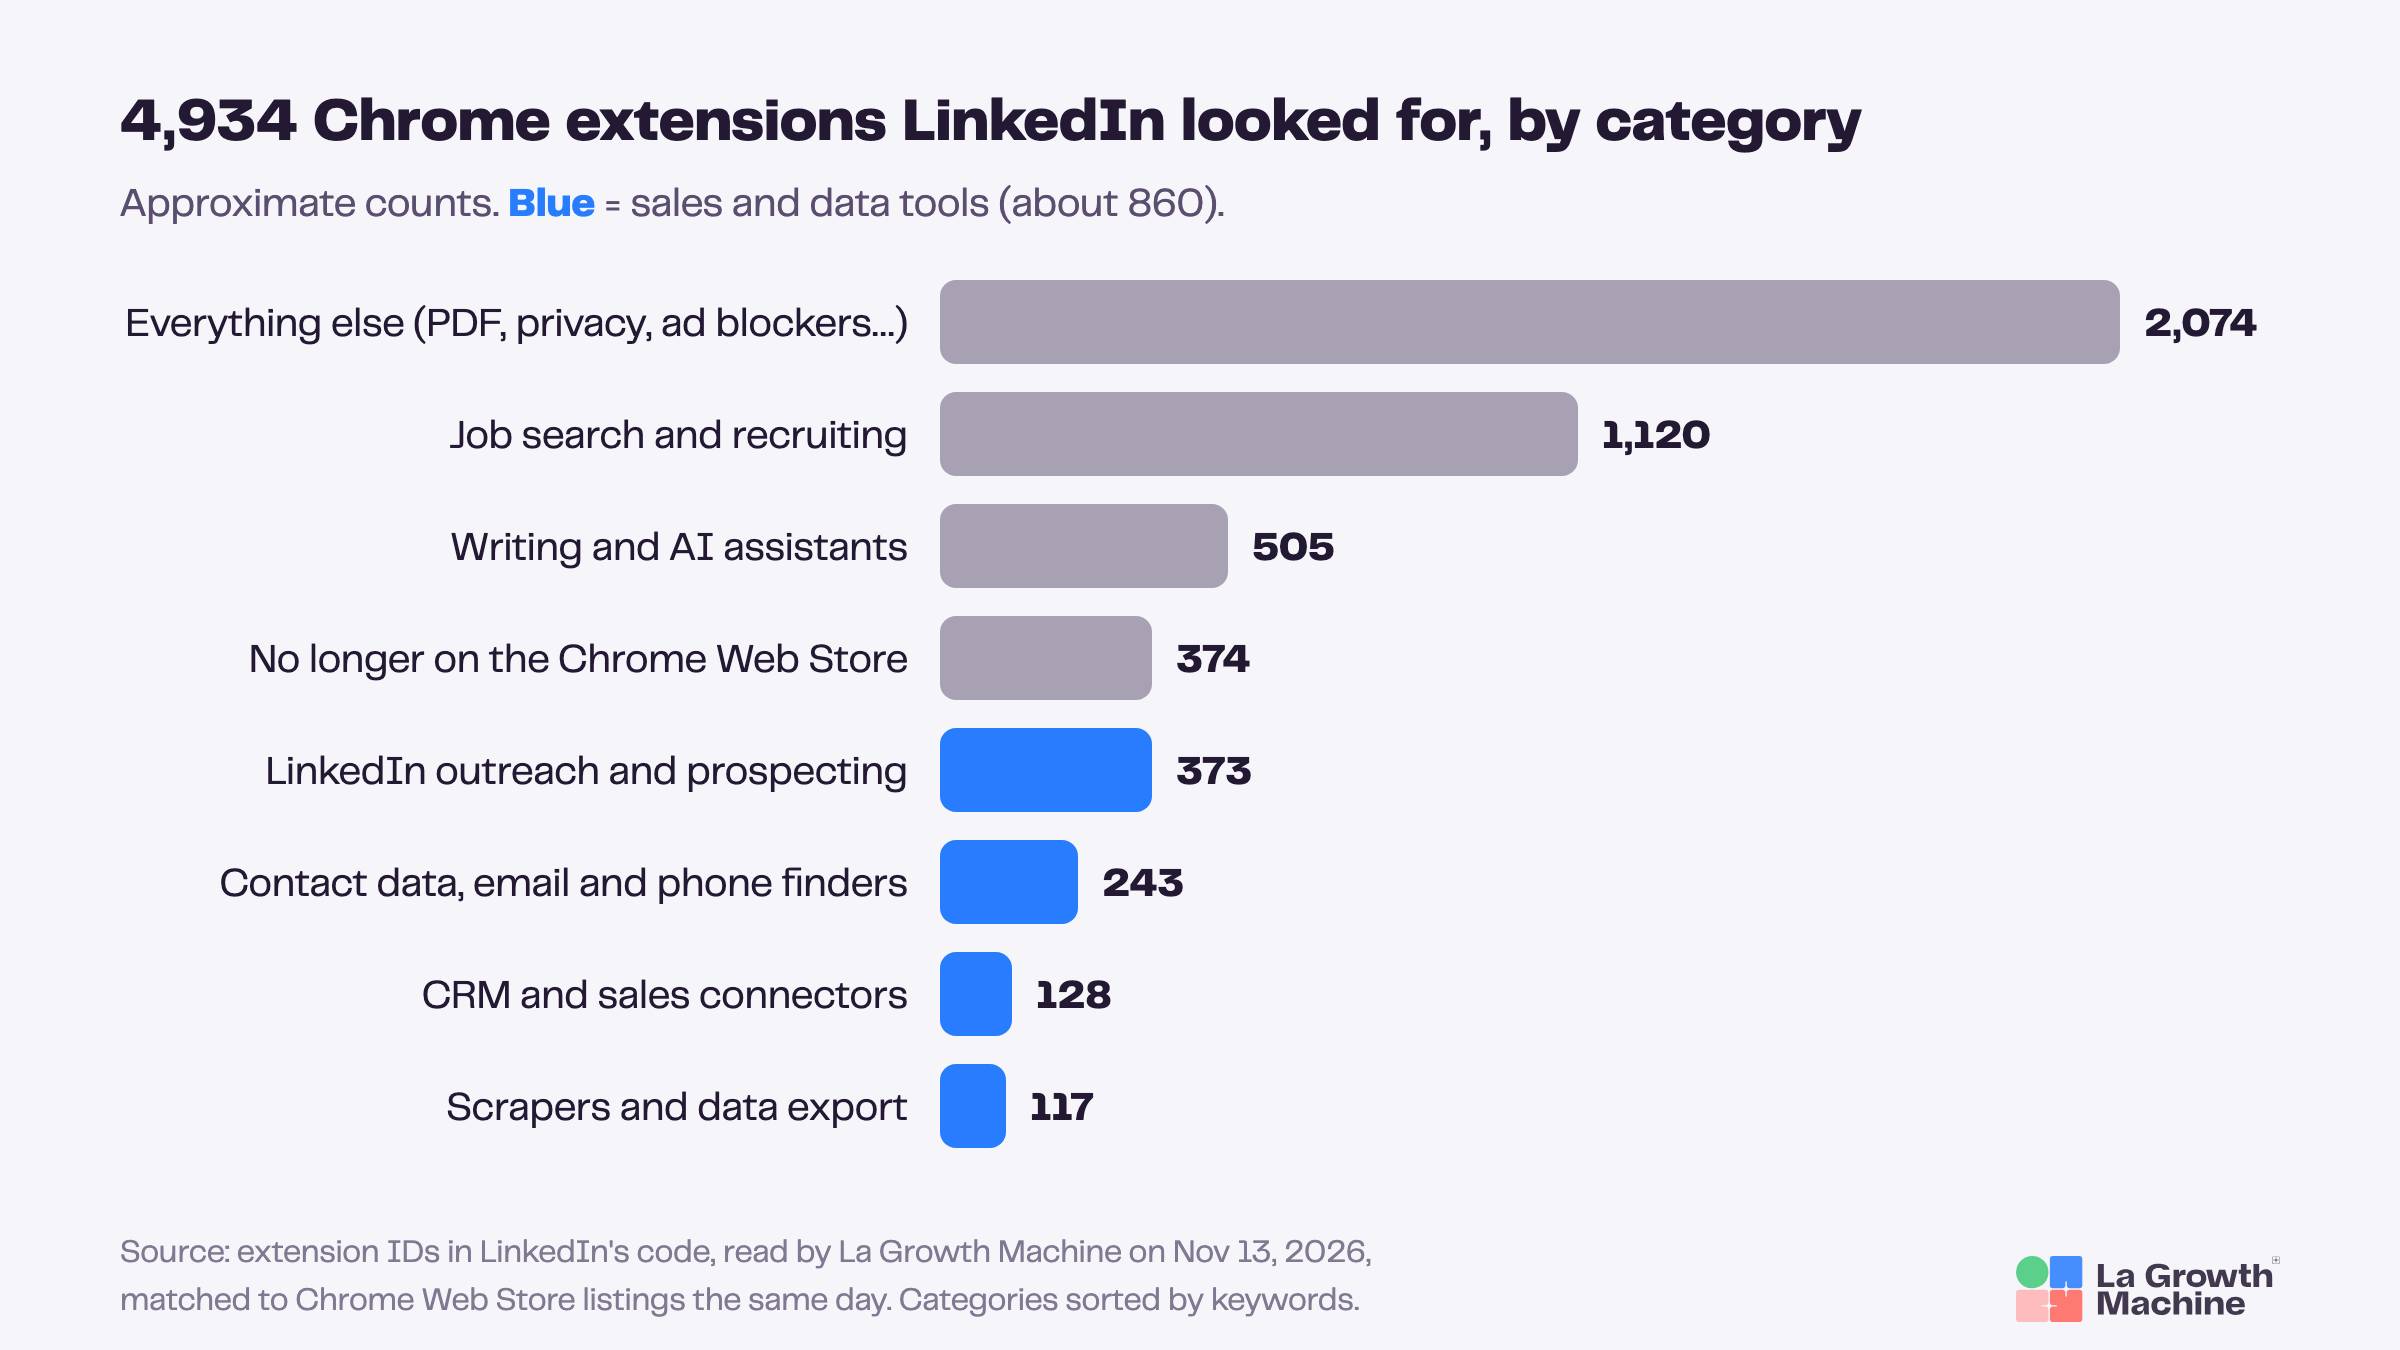
Die meisten Erweiterungen, nach denen LinkedIn sucht, sind keine Vertriebstools. Tools für Jobsuche und Recruiting bilden die größte zuordenbare Gruppe, gefolgt von Schreibassistenten. Rund 860 sind Vertriebs- und Datentools.
| Kategorie (ungefähr) | Erweiterungen | Beispiele, mit den am 13. November 2026 im Chrome Web Store angezeigten Nutzerzahlen |
|---|---|---|
| Jobsuche und Recruiting | ca. 1.120 | Simplify Copilot (500.000), Teal (200.000), Careerflow (200.000) |
| Schreib- und KI-Assistenten | ca. 505 | Grammarly (40.000.000), DeepL (4.000.000), LanguageTool (2.000.000) |
| LinkedIn-Outreach und Akquise | ca. 373 | PhantomBuster (200.000), lemlist (80.000), Octopus CRM (70.000) |
| Kontaktdaten, E-Mail- und Telefonnummern-Finder | ca. 243 | Apollo.io (1.000.000), Lusha (400.000), ZoomInfo (300.000) |
| CRM- und Vertriebskonnektoren | ca. 128 | Streak (700.000), Salesforce (400.000), HubSpot Social (20.000) |
| Scraper und Datenexport | ca. 117 | Bardeen (200.000), Thunderbit (100.000) |
| Alles andere: PDF, Datenschutz, Werbeblocker, Produktivität | ca. 2.074 | Adobe Acrobat (352.000.000), Malwarebytes Browser Guard (12.000.000), Loom (8.000.000) |
| Nicht mehr im Chrome Web Store | 374 | Entfernt oder umbenannt |
Wir haben die Erweiterungen anhand von Schlüsselwörtern in ihrem Store-Namen und ihrer Beschreibung sortiert und dann Stichproben von Hand geprüft. Manche würden in zwei Gruppen passen, verstehen Sie die Zahlen daher als Größenordnungen.
Einige Muster fallen auf, alle mit Stand 13. November 2026:
- Es ist ein Long Tail. 1.395 der 4.560 noch im Store verfügbaren Erweiterungen zeigten weniger als 10 Nutzer an, 352 gar keinen. LinkedIn hat nicht nur die großen Tools im Blick.
- Es ist keine Verbotsliste. Adobe Acrobat und Grammarly, zwei der meistinstallierten Erweiterungen der Welt, stehen darauf.
- KI ist überall. 1.513 der 4.560 präsentieren sich als KI-Tools. Davon schreiben etwa 140 LinkedIn-Kommentare und etwa 150 LinkedIn-Posts, manche beides.
- Die meisten arbeiten auf LinkedIn. Von den 4.550 Erweiterungen, deren Manifest wir gelesen haben, fordern 3.122 (69 %) gezielt die Ausführung auf linkedin.com an und 4.131 (91 %) auf linkedin.com oder auf allen Websites. 901 (20 %) fordern Zugriff auf Cookies an.
- Viele werden nicht mehr gepflegt. 1.738 (38 %) waren seit mehr als einem Jahr nicht aktualisiert worden.
Die Vertriebs- und Datentools auf der Liste
Das sind die bekanntesten Vertriebserweiterungen in der Datei von LinkedIn vom 13. November 2026. Dass sie auf der Liste stehen, sagt nichts über die Qualität dieser Produkte aus, und viele Vertriebsteams nutzen sie täglich.
| Tool | Erweiterungs-ID | Nutzer (Chrome Web Store, 13. November 2026) | Von LinkedIn angefragte Datei | Dateiprüfung greift bei der Version vom 13. November |
|---|---|---|---|---|
| Apollo.io | alhgpfoeiimagjlnfekdhkjlkiomcapa | 1.000.000 | panel.html | Nein |
| Lusha | mcebeofpilippmndlpcghpmghcljajna | 400.000 | frame.html | Ja |
| SignalHire | aeidadjdhppdffggfgjpanbafaedankd | 400.000 | inject.js | Nein |
| Salesforce | jjghhkepijgakdammjldcbnjehfkfmha | 400.000 | salesforce/onboarding.html | Nein |
| ZoomInfo | fofjcndophjadilglgimelemjkjblgpf | 300.000 | index.html | Ja |
| RocketReach | oiecklaabeielolbliiddlbokpfnmhba | 300.000 | ui/content-script/index.js | Nein |
| PhantomBuster | mdlnjfcpdiaclglfbdkbleiamdafilil | 200.000 | assets/buster-icon-16.png | Nein |
| Kaspr | kkfgenjfpmoegefcckjklfjieepogfhg | 100.000 | assets/images/arrow.svg | Ja |
| lemlist | khnbclggeggefodgimdekejhipkeobnc | 80.000 | src/app-iframe-2.html | Nein |
| Octopus CRM | afahlliooeebnifondmbhcaghcapepbm | 70.000 | assets/logo.png | Nein |
| Dux-Soup (Legacy) | ppdakpfeaodfophjplfdedpcodkdkbal | 50.000 | fetchforwarder.js | Ja |
| Cognism (2 Erweiterungen) | idfblidcbbfkggckamnibfbngnbgjocf, pjbinjkigjcgibbafakmahamfggifapk | 30.000 und 6.000 | index.html | Ja |
| HubSpot Social | edkibgpollgbhnjalcdlpmbjmdgohjko | 20.000 | css/content-injected.css | Ja |
„Nein“ bedeutet, dass die Version, die am 13. November 2026 im Chrome Web Store verfügbar war, die angefragte Datei nicht für linkedin.com freigibt. Eine ältere Version auf dem Rechner eines Vertriebsmitarbeiters kann trotzdem noch antworten, und der Seitenscan kann eine Erweiterung, die LinkedIn-Seiten eigene Elemente hinzufügt, weiterhin erkennen.
Was LinkedIn dazu sagt
LinkedIn streitet die Prüfung nicht ab. Der offizielle Account des Unternehmens schrieb am 2. April 2026, man suche nach Erweiterungen, „die ohne Einwilligung der Mitglieder Daten scrapen oder auf andere Weise gegen die Nutzungsbedingungen von LinkedIn verstoßen“. Zudem nutze man diese Daten nicht, um Rückschlüsse auf sensible Informationen über Mitglieder zu ziehen, und die Datenschutzrichtlinie decke dies ab: Sie erwähnt die Erhebung von Informationen über Ihre „Webbrowser und Add-ons“.
Die Regel hinter der Prüfung steht in der Nutzervereinbarung von LinkedIn (Fassung vom 3. November 2025, Abschnitt 8.2). Mitglieder verpflichten sich, keine Software, einschließlich „Browser-Plugins und Add-ons“, zu nutzen, um Daten von LinkedIn zu scrapen oder zu kopieren, und auch keine Bots oder andere nicht autorisierte automatisierte Methoden, um Kontakte hinzuzufügen, Nachrichten zu senden oder mit Beiträgen zu interagieren. Laut der Hilfeseite von LinkedIn zu verbotener Software kann die Nutzung solcher Tools zur Einschränkung oder Schließung des Kontos führen.
Die genaueste Aussage zu Einschränkungen stammt aus einer Gerichtsakte. In einer eidesstattlichen Versicherung vom 6. Februar 2026, die LinkedIn in einem deutschen Verfahren eingereicht hat, schrieb ein Engineering Manager von LinkedIn, dass die Sperrmodelle des Unternehmens auf erkanntes Automatisierungs- und Scraping-Verhalten reagieren und „die Nutzung einer oder mehrerer bestimmter Browsererweiterungen nicht berücksichtigen“. Mit Stand 13. November 2026 haben wir keinen verifizierten öffentlichen Fall gefunden, in dem eine Einschränkungsmitteilung eine installierte Erweiterung als Grund nennt.
Stand der rechtlichen Debatte
Fairlinked e.V. argumentiert, die Prüfung erfordere nach EU-Datenschutzrecht die Einwilligung der Nutzer; LinkedIn hält dagegen, dass Erweiterungen diese Dateien offen für jede Website freigeben. Mit Stand 13. November 2026 hat kein Gericht über die Praxis selbst entschieden: Zwei US-Sammelklagen wurden am 8. September 2026 mangels Klagebefugnis abgewiesen, und das einzige deutsche Verfahren, angestrengt vom LinkedIn-Tool-Anbieter Teamfluence, betrifft gesperrte Konten. Eine Entscheidung einer Datenschutzbehörde oder der Europäischen Kommission haben wir nicht gefunden. Gut zu wissen: Der Vorsitzende von Fairlinked, Steven Morell, leitet auch Teamfluence, wie Ars Technica berichtete; Teamfluence erklärt, der Verein sei eine eigenständige Organisation.
Was das für ein Vertriebsteam ändert: Erweiterungen oder Cloud-Tools
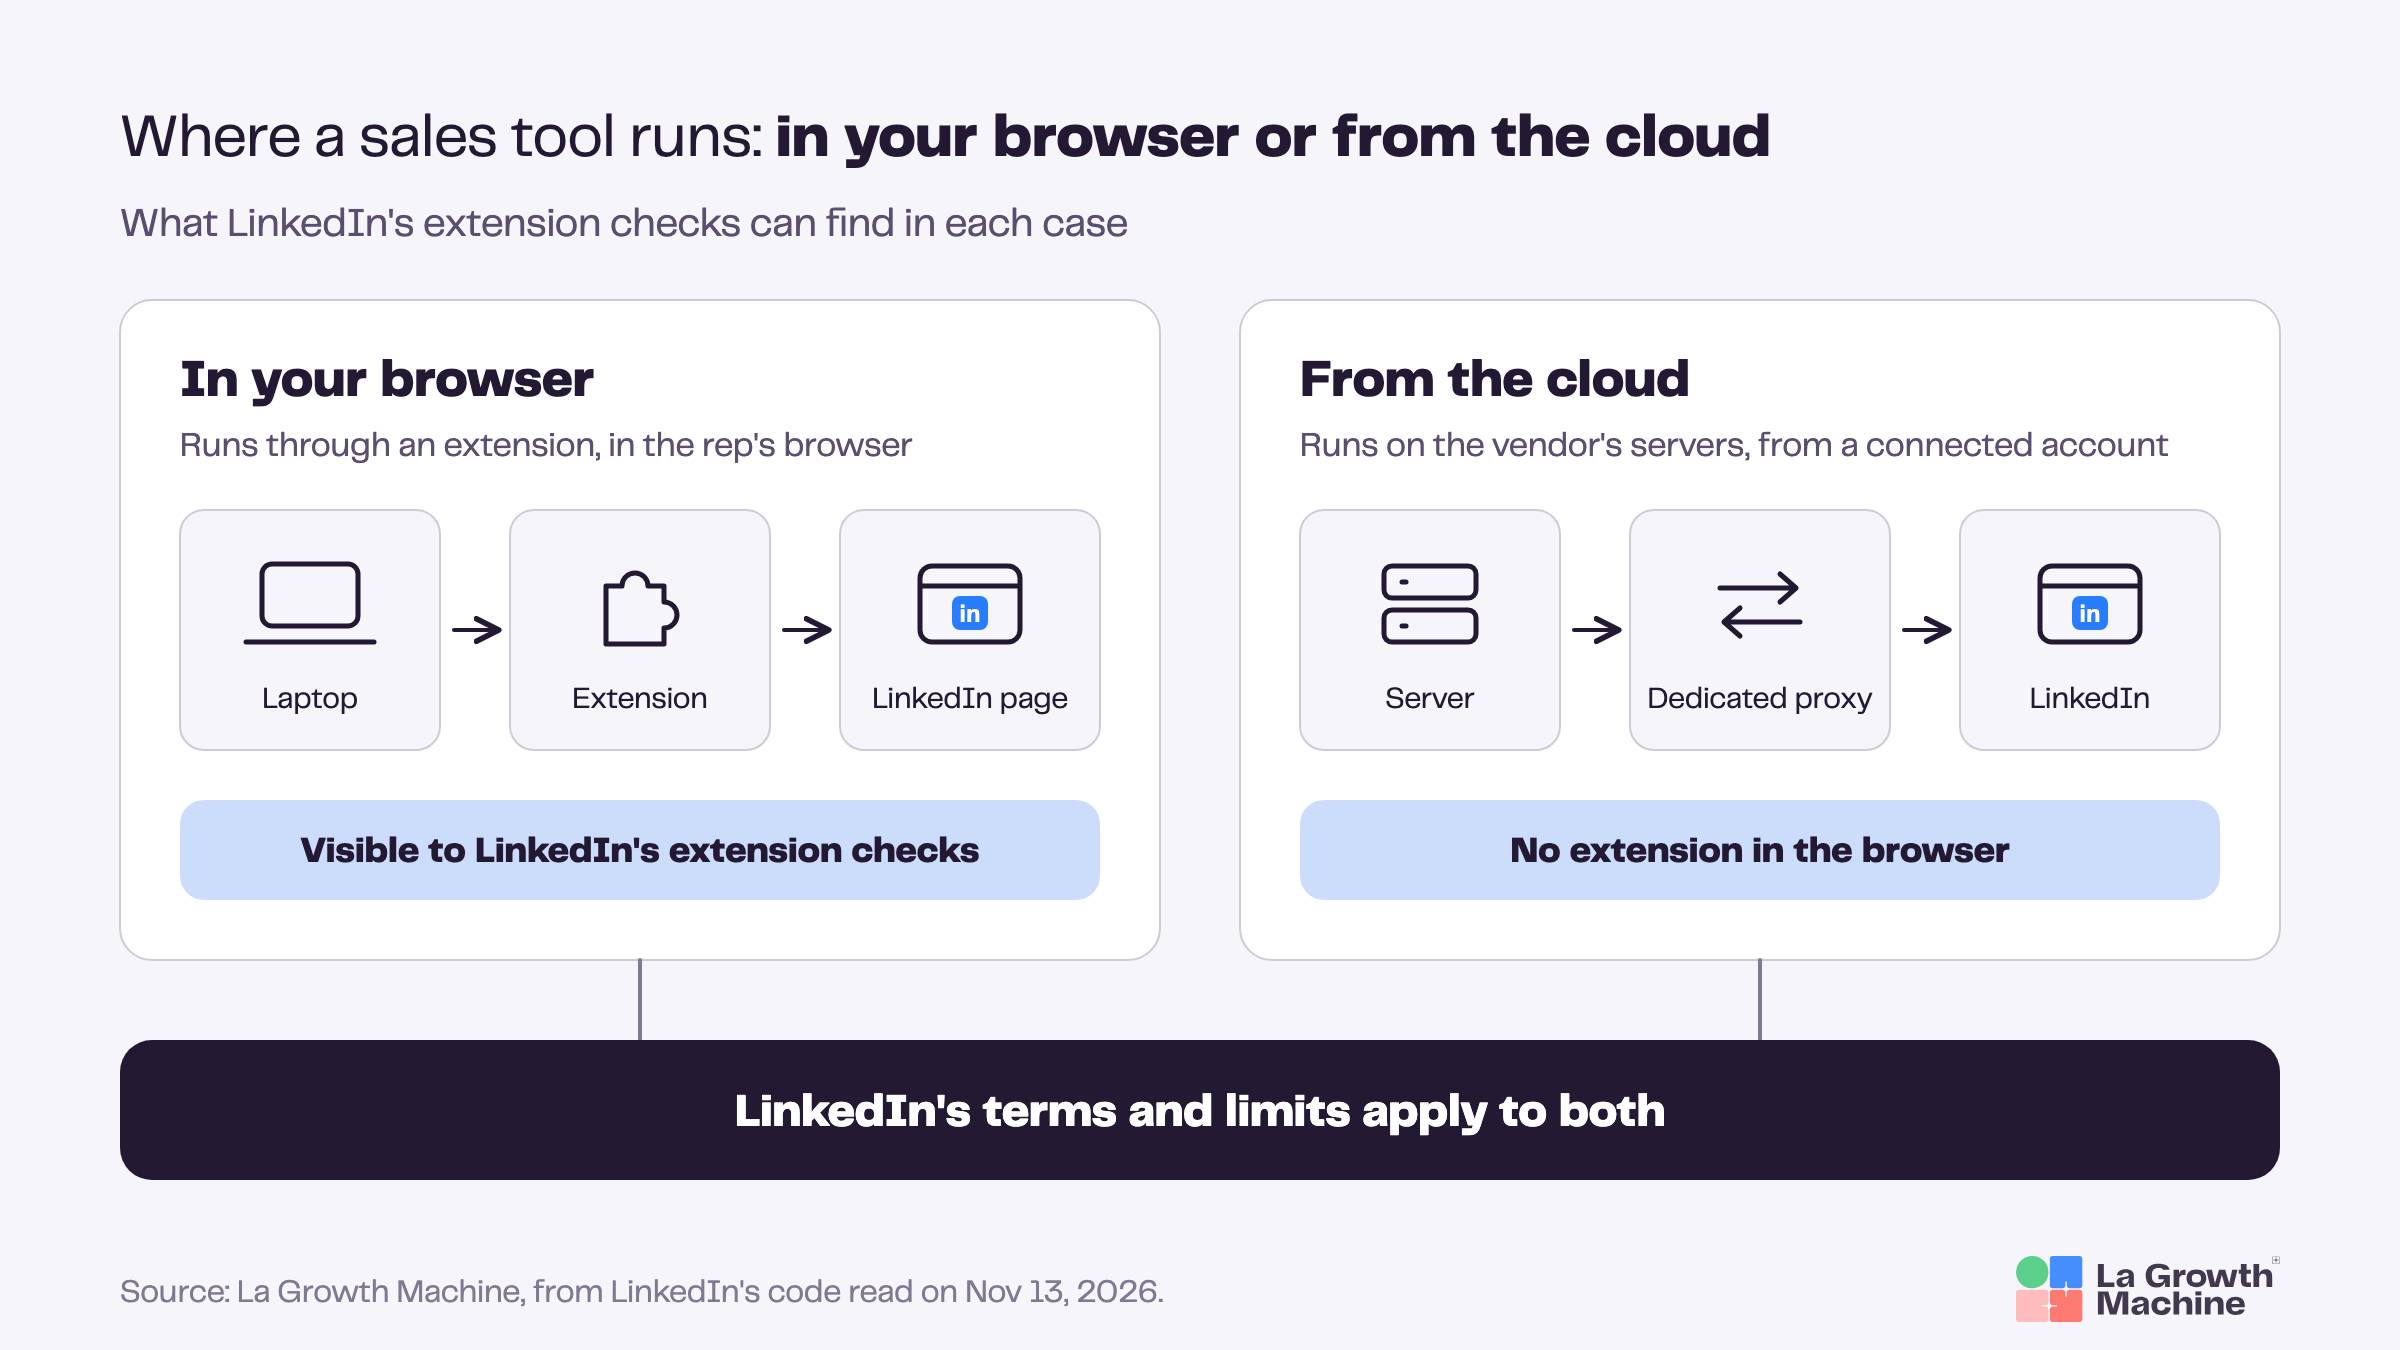
Vertriebstools arbeiten auf eine von zwei Arten mit LinkedIn. Manche laufen über eine Erweiterung im Browser des Vertriebsmitarbeiters. Der Code von LinkedIn kann eine solche Erweiterung sehen, wenn sie auf seiner Liste steht und die Datei noch freigibt oder wenn sie LinkedIn-Seiten eigene Elemente hinzufügt. Andere laufen über ein verbundenes Konto auf den Servern des Anbieters und hinterlassen im Browser nichts, was dieser Code finden könnte.
| Läuft im Browser (Erweiterung) | Läuft aus der Cloud | |
|---|---|---|
| Wo LinkedIn-Aktionen stattfinden | In der Browsersitzung des Vertriebsmitarbeiters | Auf den Servern des Anbieters, über das verbundene Konto |
| Was die Erweiterungsprüfungen von LinkedIn sehen können | Die Erweiterung, wenn sie auf die Dateiprüfung antwortet oder der Seite Elemente hinzufügt | Keine Erweiterung, die gefunden werden könnte |
| Was LinkedIn trotzdem sieht | Aktivität und Tempo des Kontos | Aktivität und Tempo des Kontos |
| Was Sie den Anbieter fragen sollten | Brauchen die LinkedIn-Aktionen die Erweiterung, um zu laufen? | Woher kommen die Aktionen (IP, Proxy), und welche Limits gelten pro Konto? |
Keines der beiden Modelle ist risikofrei, und ein Anbieter, der auf LinkedIn null Risiko verspricht, verspricht etwas, das er nicht kontrolliert. Eine Erweiterung ist ein weiteres Signal, das LinkedIn erfassen kann, während Einschränkungen nach Darstellung von LinkedIn selbst dem Verhalten folgen. Die nützlichsten Fragen an einen Anbieter sind deshalb, wo seine LinkedIn-Aktionen laufen und wie sie getaktet sind.
Manche Tools sagen offen, dass sie auf den Browser angewiesen sind. Im Hilfecenter von lemlist heißt es zum Beispiel, die LinkedIn-Aktionen hingen von „der richtigen Browsersitzung (Cookies + die Chrome-Erweiterung)“ ab (Artikel vom 3. August 2026).
Eine Checkliste für alle, die den Sales-Stack verantworten
Wenn Sie in RevOps oder SalesOps arbeiten, ist das ein Audit, das in einer Stunde erledigt ist:
- Listen Sie die Erweiterungen auf, die Ihre Vertriebsmitarbeiter tatsächlich nutzen. Jeder Mitarbeiter kann dazu
chrome://extensionsöffnen. Wenn Sie Chrome für das Unternehmen verwalten, kann Ihre Admin-Konsole die installierten Erweiterungen im gesamten Team auflisten. - Gleichen Sie jede ID mit der Liste von LinkedIn ab. Die ID steht auf der Karte jeder Erweiterung in
chrome://extensions(bei aktiviertem Entwicklermodus) und am Ende ihrer Chrome-Web-Store-URL. - Trennen Sie Tools, die lesen, von Tools, die Aktionen ausführen. Ein E-Mail-Finder, der ein Profil ausliest, und ein Tool, das Einladungen oder Nachrichten versendet, werfen nicht dieselbe Frage auf.
- Fragen Sie die Anbieter von Tools, die Aktionen ausführen, wo ihre LinkedIn-Aktionen laufen, im Browser oder aus der Cloud, und welche Limits pro Konto gelten.
- Prüfen Sie regelmäßig erneut. Zwischen April und November 2026 haben sich Hunderte Einträge geändert. Eine vierteljährliche Prüfung ist ein vernünftiges Minimum.
Wo La Growth Machine steht
La Growth Machine führt LinkedIn-Aktionen aus der Cloud aus, nicht über eine Erweiterung. Wir veröffentlichen außerdem eine kleine Chrome-Erweiterung zum Importieren von Profilen. Sie stand am 13. November 2026 nicht auf der Liste von LinkedIn, und sie gibt keine Datei für Webseiten frei, sodass die Dateiprüfung sie nicht finden könnte, selbst wenn sie hinzugefügt würde.
In La Growth Machine ist jedes LinkedIn-Konto, das Sie verbinden, eine Identität. Jede Identität erhält einen eigenen Proxy, eigene Tageslimits und eigene Versandzeiten, und wenn LinkedIn ein Konto einschränkt, drosselt LGM diese Identität automatisch für 24 Stunden. Nichts davon macht ein Konto unangreifbar, denn die Bedingungen und Limits von LinkedIn gelten für alle. Es bedeutet aber, dass das Tempo pro Identität festgelegt wird und an einer Stelle sichtbar ist, und genau daran macht LinkedIn nach eigener Aussage seine Entscheidungen fest. Unser Ansatz für die Sicherheit von LinkedIn-Konten erklärt den Mechanismus im Detail.
Zu unserer eigenen Erweiterung, denn diese Frage stellen Sie zu Recht: „La Growth Machine (Beta)“ (ID bkegamhigcifephajnenpcadhkgihogj) wurde am 22. April 2026 veröffentlicht. Sie importiert LinkedIn-Profile in LGM, öffnet sich in der Seitenleiste von Chrome und versendet keine Einladungen oder Nachrichten. Sie fügt LinkedIn-Seiten auch keine eigenen Elemente hinzu, sodass der Seitenscan von LinkedIn nichts zu erfassen hat. Sie war weder in der Datei von LinkedIn vom 13. November 2026 enthalten noch in den Kopien von September 2025, Februar 2026 und April 2026. Weil sich die Liste ändert, prüfen wir sie erneut und aktualisieren diese Seite, falls sich daran etwas ändert.
Teams, die bereits einen Kontaktdatenanbieter oder ein CRM nutzen, müssen darauf nicht verzichten, um so zu arbeiten: LGM importiert Leads aus Clay, Ihrem CRM oder einer CSV-Datei und steuert von dort aus LinkedIn und E-Mail.
Steht Ihre Erweiterung auf der Liste?
Geben Sie die ID, den Namen oder den Chrome-Web-Store-Link einer Erweiterung ein. Das Prüftool liest die neueste von uns veröffentlichte Liste. Seine Antwort bleibt also bei jeder erneuten Prüfung des LinkedIn-Codes aktuell, und es zeigt das Datum dieser Prüfung an.
Steht Ihre Erweiterung auf der Liste von LinkedIn?
Fügen Sie die ID einer Chrome-Erweiterung oder ihren Chrome-Web-Store-Link ein, oder geben Sie ihren Namen ein.
Der vollständige Datensatz ist offen auf GitHub verfügbar: linkedin-extension-watch, mit jeder Erweiterungs-ID, der von LinkedIn angefragten Datei, den Store-Daten und unserer Prüfung der Erkennbarkeit, unter der Lizenz CC BY 4.0. Sie können ihn gern mit einem Link auf die Quelle weiterverwenden.
Für eine manuelle Prüfung öffnen Sie chrome://extensions, aktivieren den Entwicklermodus und kopieren die ID, die auf der Karte der Erweiterung angezeigt wird. Es ist dieselbe Zeichenfolge aus 32 Buchstaben, die Sie am Ende der Chrome-Web-Store-URL der Erweiterung sehen. Suchen Sie nach dieser ID statt nach dem Namen: Einige IDs auf der Liste gehören zu Erweiterungen, die keine Store-Seite mehr haben, es gibt also keinen Namen, nach dem man suchen könnte.
Wie wir diese Daten erhoben haben
- Die Liste. Am 13. November 2026 haben wir die JavaScript-Datei heruntergeladen, die linkedin.com für die Prüfung lädt (
static.licdn.com/aero-v1/sc/h/7tp80l6fkzdh33znzfl0w5xuc, 2,7 MB, archiviert mit ihrem SHA-256-Fingerabdruck), und ihre 4.934 Paare aus Erweiterungs-ID und angefragter Datei extrahiert. Dieselbe Datei enthält die oben beschriebenen Funktionen für die Meldung (AedEvent) und den Seitenscan (SpectroscopyEvent). - Die Store-Daten. Am selben Tag haben wir die Chrome-Web-Store-Seite jeder Erweiterung gelesen: Name, Beschreibung, Kategorie, Nutzer, Bewertung, letzte Aktualisierung, Herausgeber. 4.560 hatten eine Seite, 374 nicht.
- Die Manifeste. Am selben Tag haben wir die
manifest.jsonder aktuellen Version von 4.550 dieser Erweiterungen direkt vom Update-Server von Google gelesen, um zu sehen, welche Dateien sie für welche Websites freigeben. Die Erweiterungen selbst haben wir weder heruntergeladen noch ausgeführt. - Die Kategorien. Sortierung nach Schlüsselwörtern in Store-Namen und Beschreibungen, überprüft anhand von Zufallsstichproben. Bewusst als Näherung angelegt.
- Die offenen Daten. Der resultierende Datensatz und die verwendeten Skripte liegen auf GitHub (linkedin-extension-watch), mit einem datierten Ordner für jede Prüfung.
- Die Vergleiche. Ein öffentlicher GitHub-Gist vom 2. September 2025, eine Kopie der Datei von LinkedIn vom Februar 2026 und eine Kopie der Liste vom 16. April 2026, beide auf GitHub veröffentlicht, sowie der Test von BleepingComputer vom 3. April 2026.
FAQ
Erkennt LinkedIn Chrome-Erweiterungen?
Ja. Die Website von LinkedIn prüft, ob bestimmte Chrome-Erweiterungen installiert sind, indem sie eine Datei anfragt, die jede von ihnen für Webseiten freigibt; lädt die Datei, ist die Erweiterung vorhanden. LinkedIn hat diese Praxis am 2. April 2026 bestätigt. Am 13. November 2026 listete die Datei, die linkedin.com für diese Prüfung lädt, 4.934 Erweiterungen auf, und der Code meldet die gefundenen über ein Tracking-Event an LinkedIn.
Kann LinkedIn jede Erweiterung auf seiner Liste sehen?
Nein. Am 13. November 2026 gaben nur 2.835 der 4.550 gelisteten Erweiterungen, die wir prüfen konnten (62 %), die angefragte Datei in ihrer aktuellen Version noch für linkedin.com frei. Die übrigen hatten die Datei umbenannt, gaben nichts frei, beschränkten sie auf andere Websites oder nutzten die Chrome-Option für dynamische URLs. Ein separater Seitenscan kann trotzdem Erweiterungen erkennen, die LinkedIn-Seiten eigene Elemente hinzufügen.
Nach welchen Vertriebserweiterungen sucht LinkedIn?
Am 13. November 2026 enthielt die Liste rund 860 Vertriebs- und Datentools, darunter Apollo.io, Lusha, ZoomInfo, RocketReach, SignalHire, Kaspr, Cognism, PhantomBuster, lemlist, Octopus CRM, Dux-Soup (Legacy), Salesforce und HubSpot Social. Mit ihren Versionen von diesem Tag griff die Dateiprüfung bei Lusha, ZoomInfo, Kaspr, Cognism, Dux-Soup und HubSpot Social, bei den anderen nicht.
Schränkt LinkedIn mein Konto ein, wenn es eine Erweiterung erkennt?
Laut LinkedIn nicht allein wegen der Erweiterung. In einer eidesstattlichen Versicherung, die in einem deutschen Gerichtsverfahren eingereicht wurde (6. Februar 2026), schrieb ein Engineering Manager von LinkedIn, dass die Sperrmodelle des Unternehmens auf Automatisierungs- und Scraping-Verhalten reagieren und keine bestimmte Erweiterung berücksichtigen. Die Hilfeseiten von LinkedIn sagen dennoch, dass die Nutzung verbotener Software zu einer Einschränkung führen kann. Wir haben keinen verifizierten öffentlichen Fall einer Einschränkung gefunden, die eine installierte Erweiterung als Grund nennt.
Erkennt LinkedIn Erweiterungen in Edge, Brave oder Firefox?
Der Code von LinkedIn führt die Prüfung aus, wenn der User-Agent des Browsers „Chrome“ enthält. Das gilt auch für Microsoft Edge, Brave und Opera, die alle auf Chromium basieren. Mit Stand 13. November 2026 haben wir keine Quelle gefunden, die sie für Firefox oder Safari belegt. Firefox vergibt jeder installierten Erweiterung eine zufällige interne Adresse, was diese Art der Prüfung deutlich schwerer durchführbar macht.
Werden cloudbasierte LinkedIn-Tools erkannt?
Die Erweiterungsprüfungen suchen nach Dateien und Adressen in Ihrem Browser. Ein Tool, das LinkedIn-Aktionen ohne Erweiterung von den eigenen Servern aus ausführt, hinterlässt dort nichts, was sie finden könnten. Unsichtbar für LinkedIn ist es dadurch nicht: Nach Darstellung von LinkedIn selbst folgen Einschränkungen dem Verhalten des Kontos, und seine Limits und Bedingungen gelten unabhängig vom genutzten Tool. Fragen Sie jeden Anbieter, wo seine LinkedIn-Aktionen laufen und wie sie getaktet sind.
Was ist BrowserGate?
BrowserGate ist der Name, den der deutsche Verein Fairlinked e.V. seinem Bericht über die Erweiterungsprüfung von LinkedIn gegeben hat, veröffentlicht im März und April 2026. Der Bericht argumentiert, die Prüfung verstoße gegen EU-Datenschutzrecht; LinkedIn weist die Vorwürfe zurück. Zwei darauf gestützte US-Sammelklagen wurden im September 2026 mangels Klagebefugnis abgewiesen, ohne Entscheidung über die Praxis selbst. Der Vorsitzende von Fairlinked leitet auch Teamfluence, einen Anbieter von LinkedIn-Tools.
Steht die Erweiterung von La Growth Machine auf der Liste von LinkedIn?
Nein. „La Growth Machine (Beta)“, ID bkegamhigcifephajnenpcadhkgihogj, war weder in der Datei von LinkedIn vom 13. November 2026 enthalten noch in den früheren öffentlichen Kopien. Sie gibt keine Datei für Webseiten frei, sodass die Dateiprüfung sie nicht finden könnte, selbst wenn sie hinzugefügt würde. Sie importiert LinkedIn-Profile in La Growth Machine und versendet keine Einladungen oder Nachrichten; die LinkedIn-Aktionen von LGM laufen aus der Cloud.
Das Wichtigste in Kürze
Der Code von LinkedIn sucht nach Tausenden Chrome-Erweiterungen und meldet die, die er findet. Am 13. November 2026 umfasste seine Liste 4.934 IDs, davon rund 860 Vertriebs- und Datentools, doch nur etwa 6 von 10 der Erweiterungen, die wir prüfen konnten, antworteten noch so, wie LinkedIn es erwartet. Auf der Liste zu stehen ist kein Urteil über ein Tool, und laut LinkedIn folgen seine Einschränkungen dem Verhalten. Für alle, die einen Sales-Stack verantworten, sind die nützlichen Fragen einfach: Was haben unsere Vertriebsmitarbeiter installiert, welche dieser Tools führen auf LinkedIn Aktionen aus, und tun sie das aus dem Browser oder aus der Cloud, in welchem Tempo?